最新修改于 2026-11-04 21:15:13
查看文件类型
> file 1.exe
1.exe: PE32+ executable for MS Windows 5.02 (console), x86-64, 18 sections
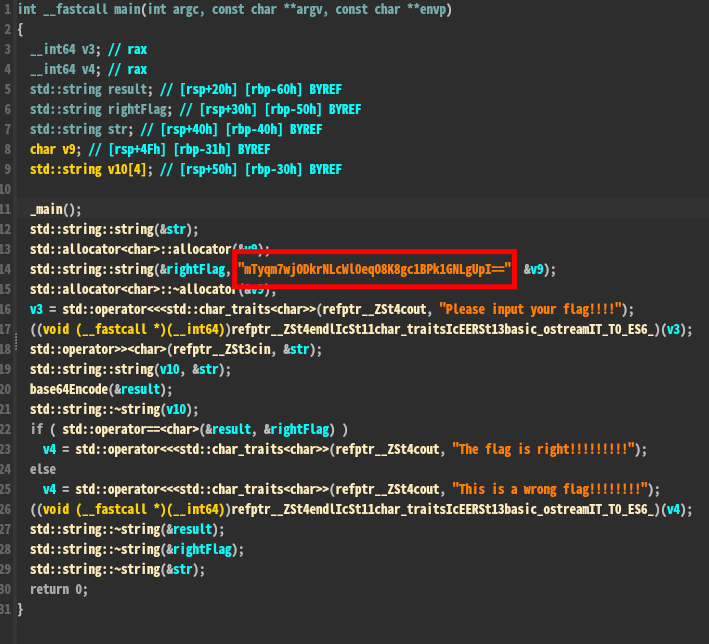
IDA打开后能够在左侧找到main函数,F5就可以看到伪代码,很显然下图中是密文
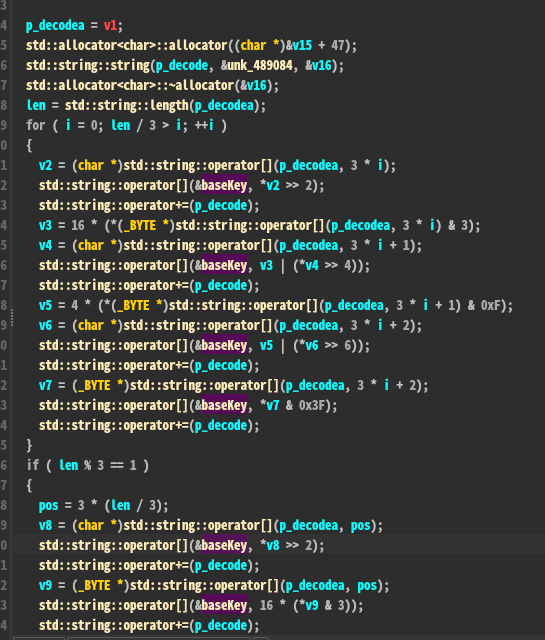
进入base64Encode函数,不难观察到这是标准的base64算法,且注意到此处重复出现baseKey
查看baseKey即_ZL7baseKey的引用
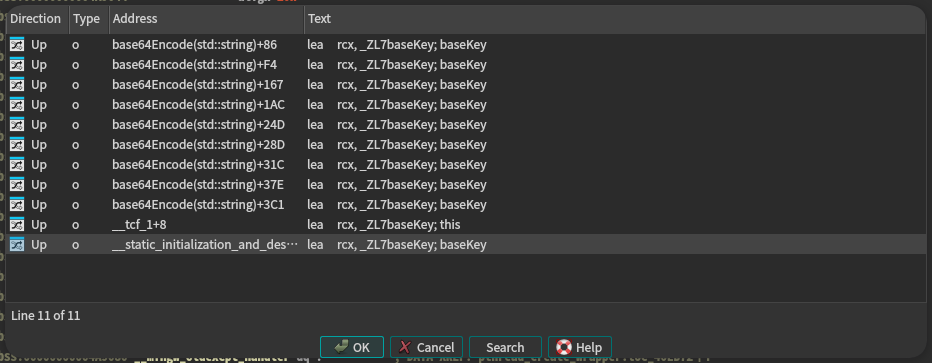
可以找到__static_initialization_and_destruction_0函数
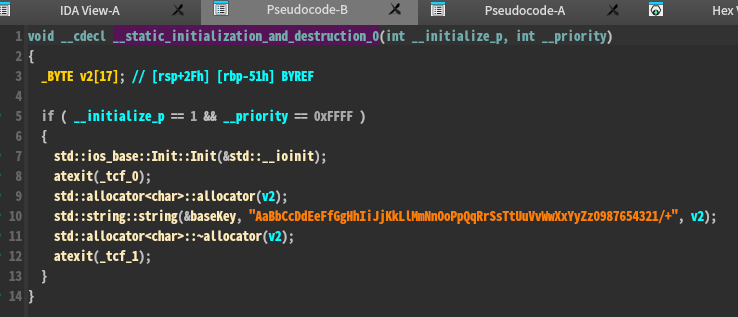
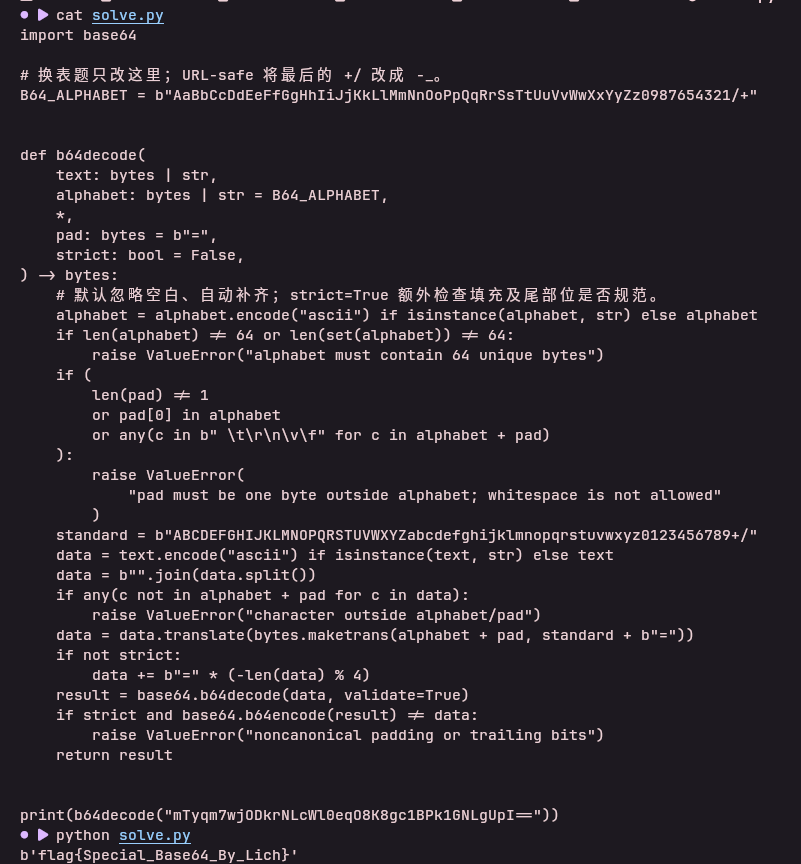
根据自定义的base64字符表即可解密得到flagflag{Special_Base64_By_Lich}