最新修改于 2026-11-04 23:23:59
查看文件类型
> file 1
1: ELF 64-bit LSB pie executable, x86-64, version 1 (SYSV), dynamically linked, interpreter /lib64/ld-linux-x86-64.so.2, BuildID[sha1]=d1b252c49d93141da7d2704dffdb937729e9343b, for GNU/Linux 3.2.0, not stripped
根据strcmp可知,s是输入的明文flag`,s2是密文
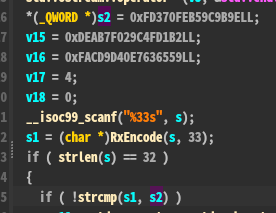
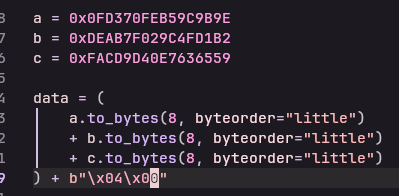
但是此处s2并非只有0xFD370FEB59C9B9E,因为strcmp会一直比较到0x00(也就是v18),所以真正的密文是s2 v15 v16 v17,注意这里是小端序且第一段s2前面要补0
在RxEncode中可以找到base64码表,且此处显然不是标准的base64码表
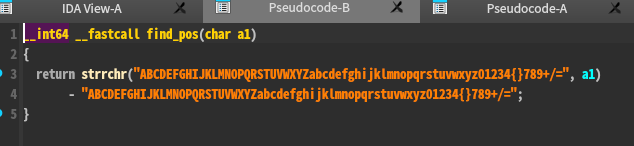
但是这里简单替换码表会出错
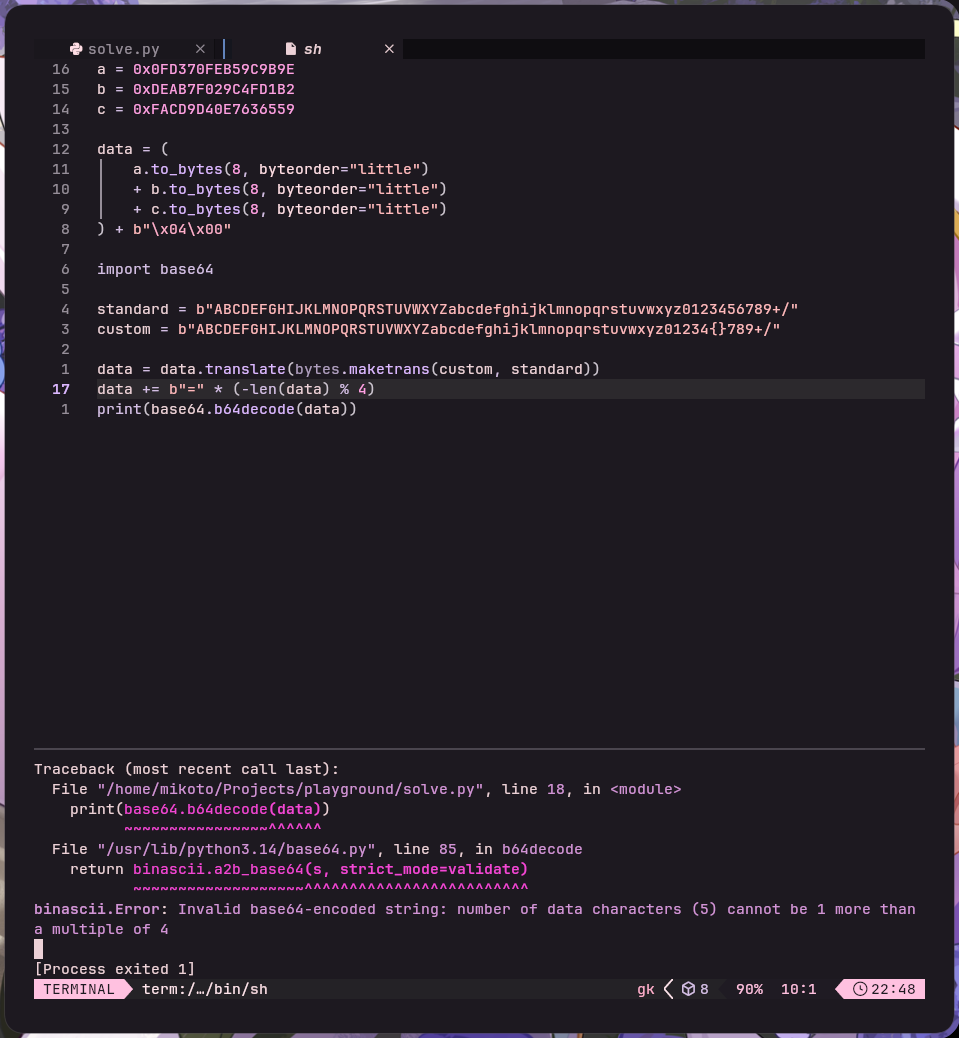
那么考虑此处可能是非标准的base64,那么继续阅读加密代码
观察到此处是先补码再位运算,而base64只有在解密的情况下会先补码再做位运算
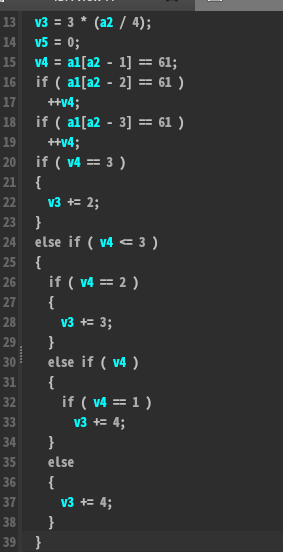
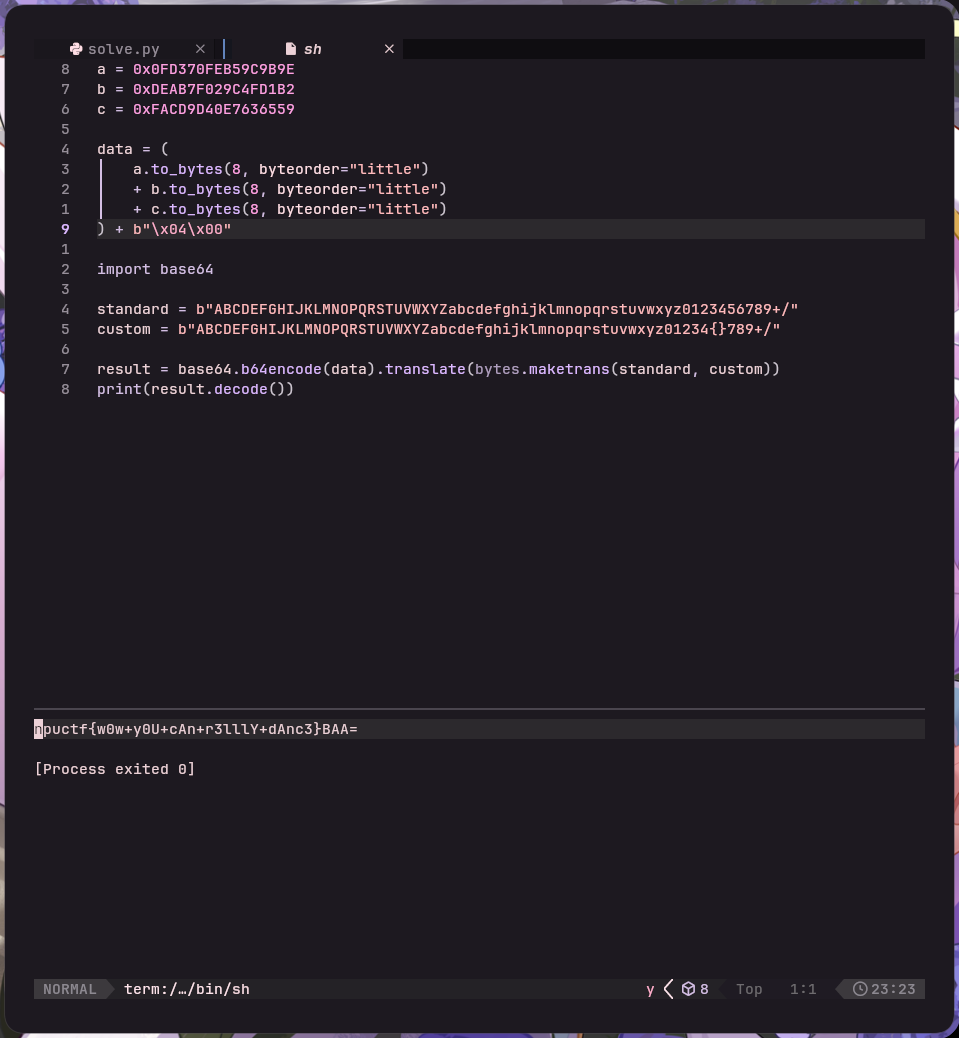
所以这里用反过来用加密即可得到flagnpuctf{w0w+y0U+cAn+r3lllY+dAnc3}