最新修改于 2026-11-05 01:29:31
查看文件类型
> file base.exe
base.exe: PE32 executable for MS Windows 4.00 (console), Intel i386, 3 sections
观察main,显然可以看出关键的加密函数是sub_401080,且密文是位于0x40E0E4的字符串
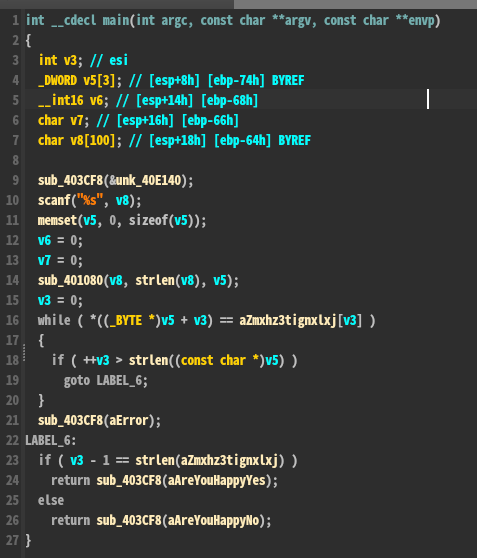
显然此处是base64加密
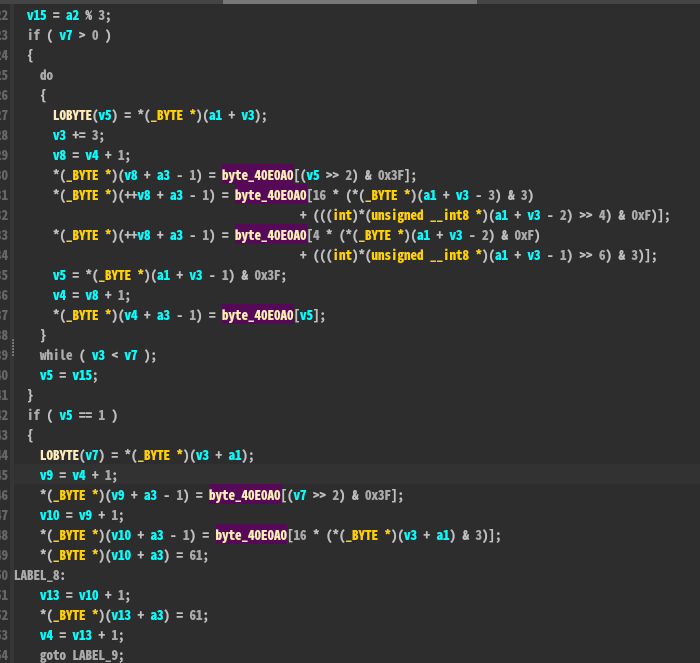
可是此处定位到的码表却是标准的码表,考虑到标准base64码表出现在此类题的概率较小,那么下一步查看此处的交叉引用
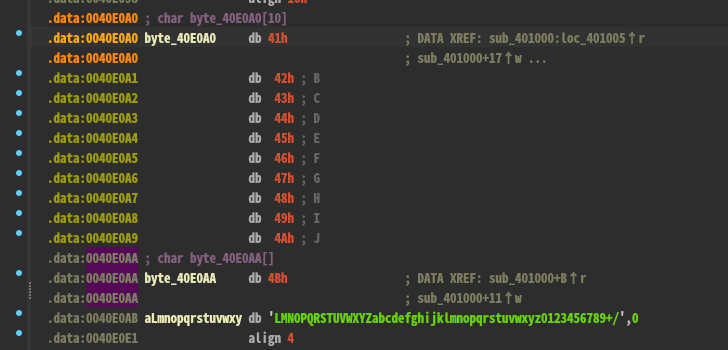
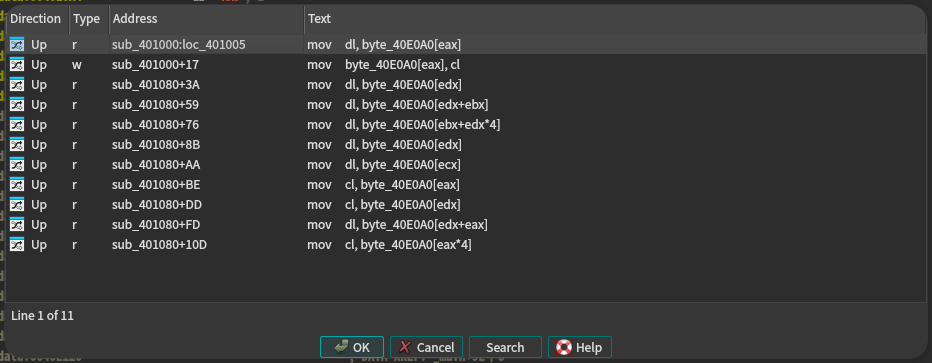
找到sub_401000,发现此处对base64码表进行动态修改
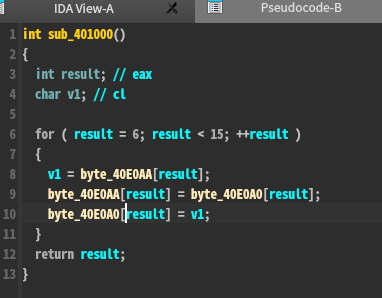
根据以上伪代码可以得到以下相应的计算码表的方法
data = [*'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/']
for i in range(6,15):
	x = data[10+i]
	data[10+i] = data[i]
	data[i] = x
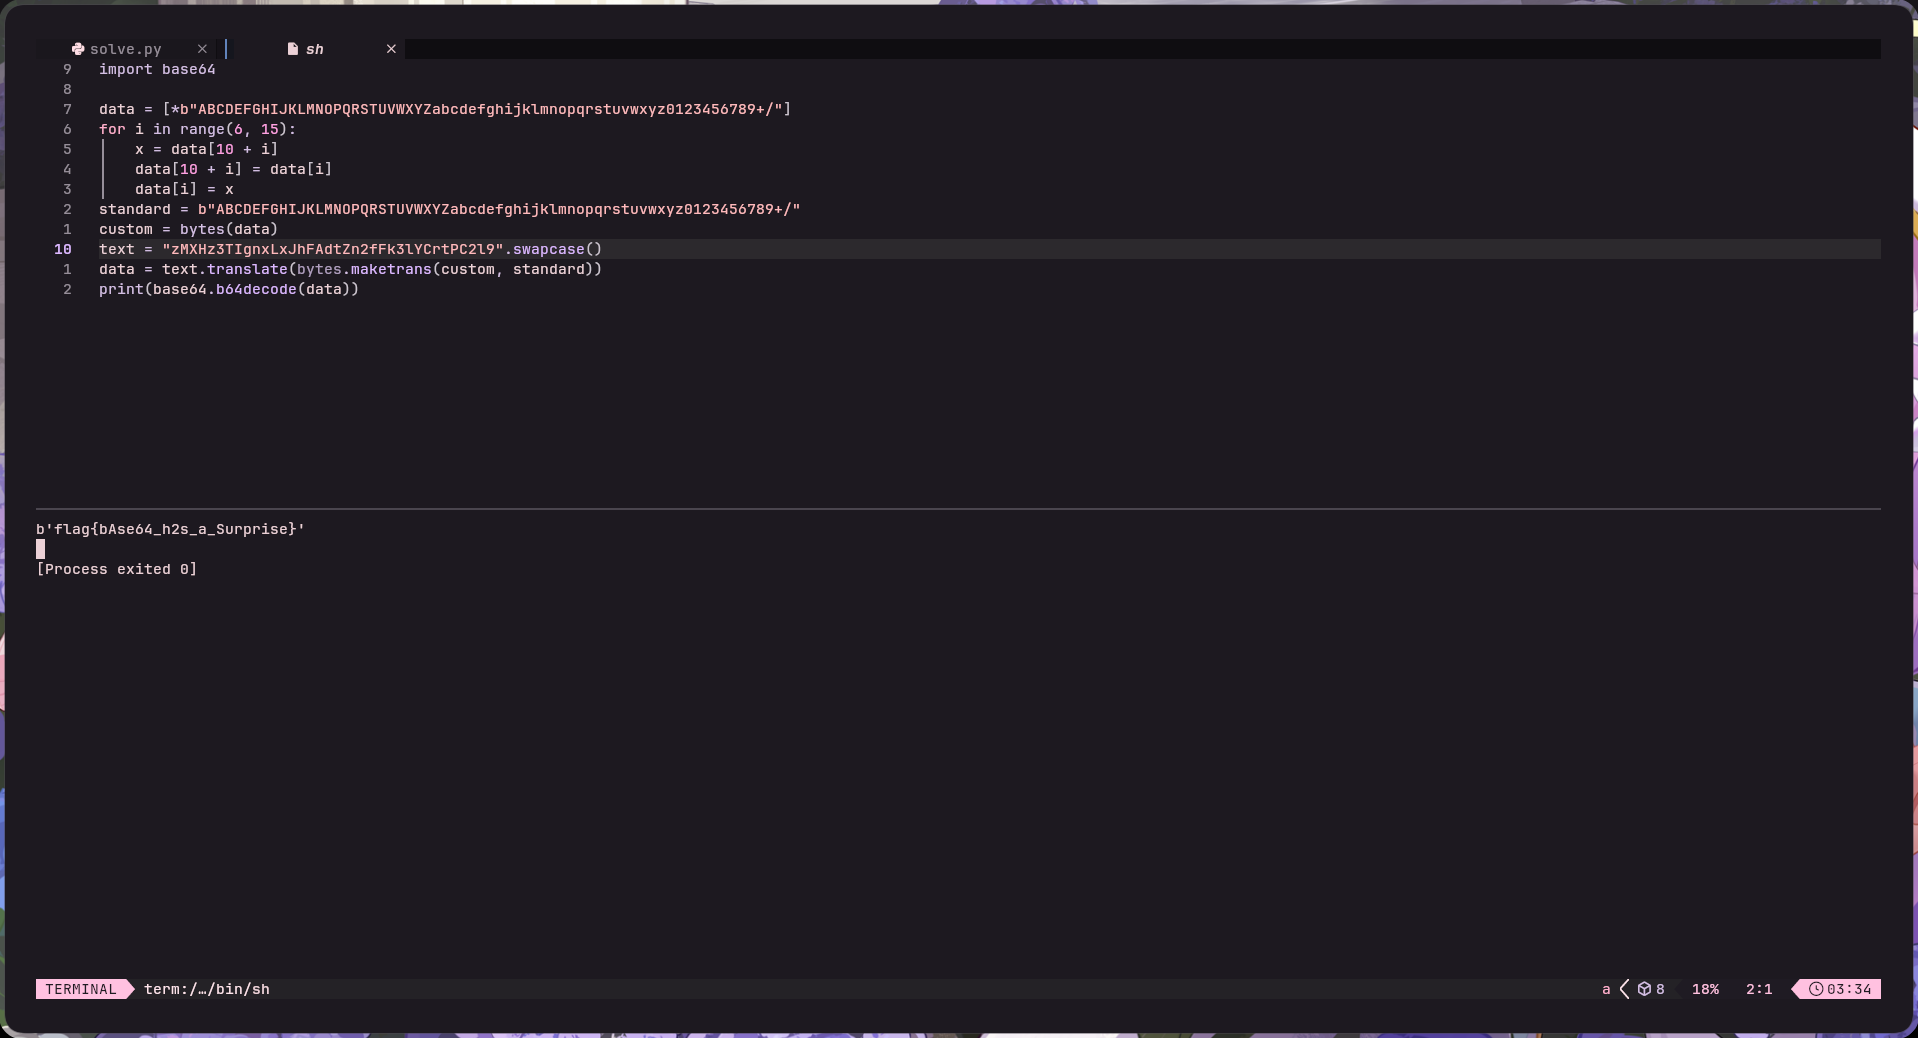
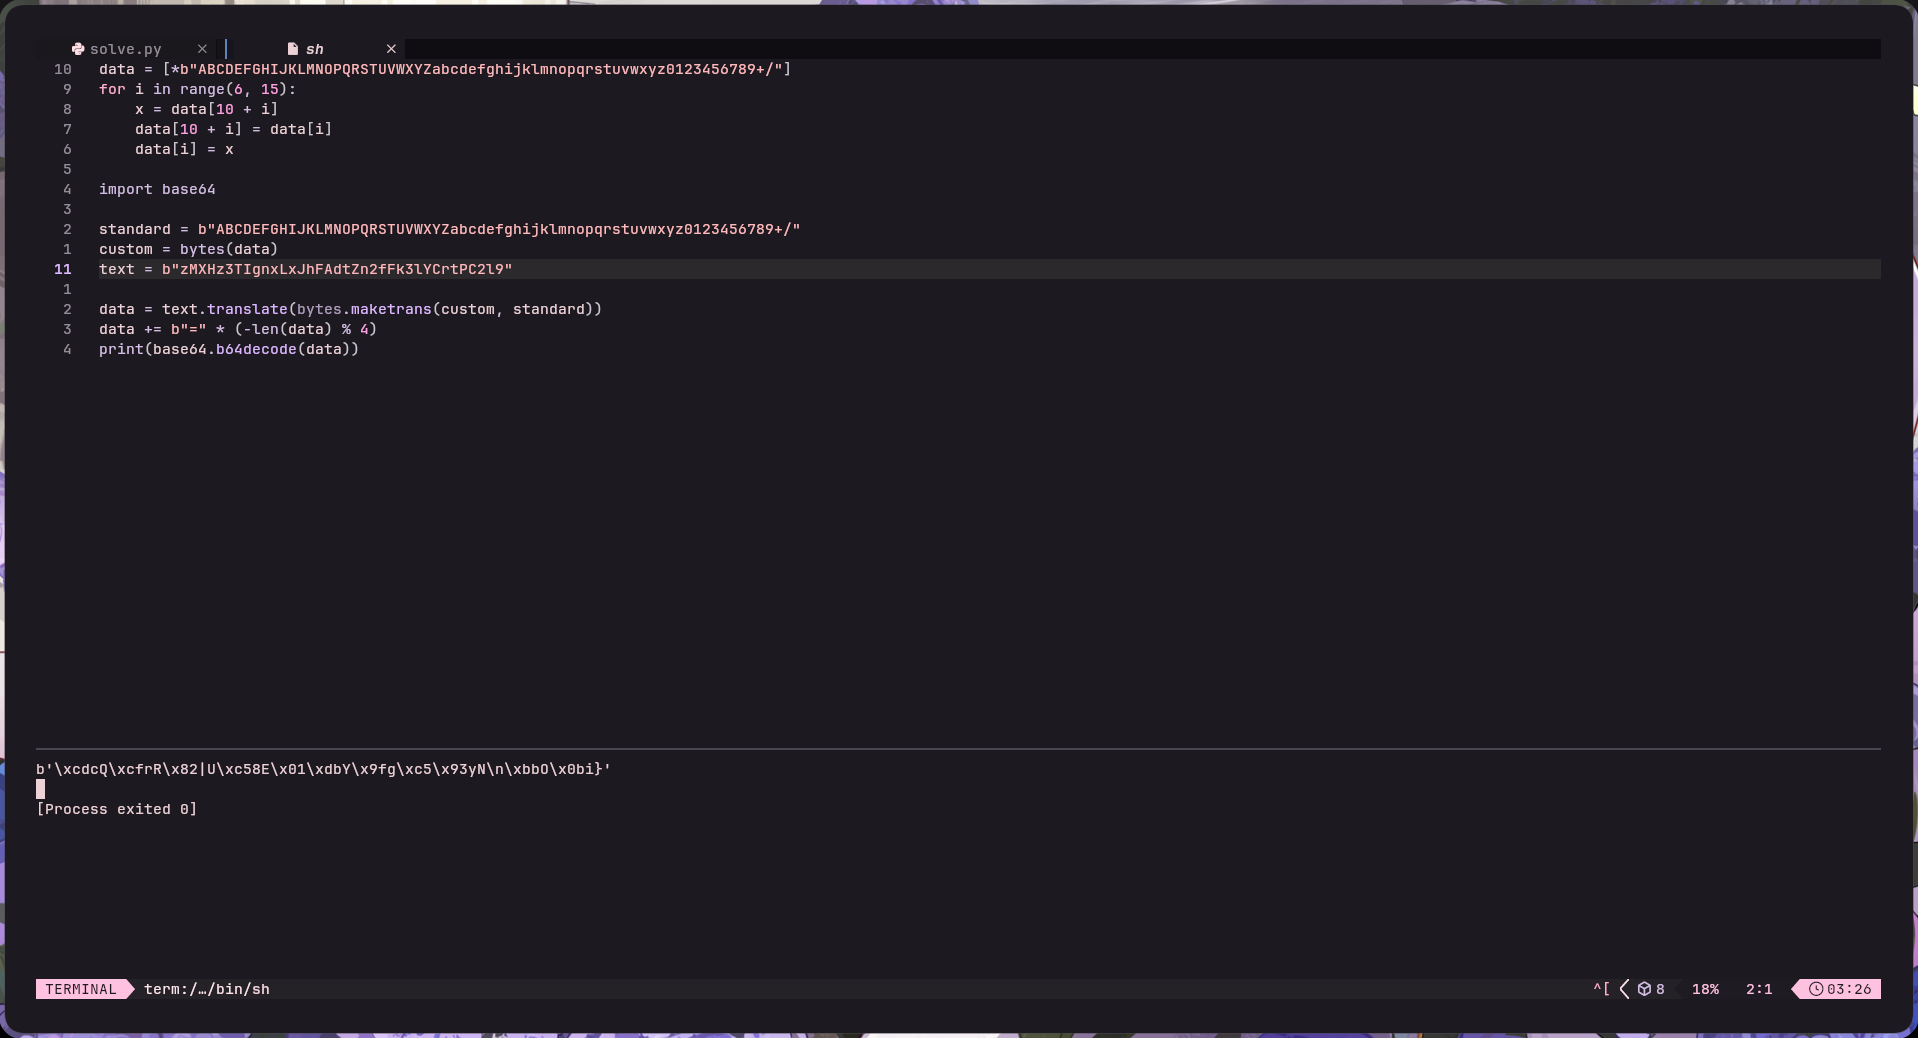
根据以上密文就有以下代码,但是显然此处得到的并不是准确的flag
观察发现,在return之前还调用了sub_401030函数,观察后可得知,此处是调换字母大小写
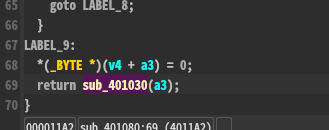
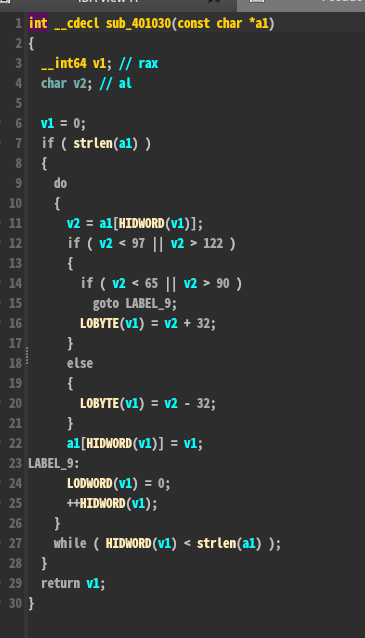
那么也只需要调换密文的大小写,随后再做base64加密即可得到最终的flagflag{bAse64_h2s_a_Surprise}