最新修改于 2026-11-05 15:38:07
查看文件类型
> file challenge1.exe
challenge1.exe: PE32 executable for MS Windows 5.01 (console), Intel i386, 6 sections
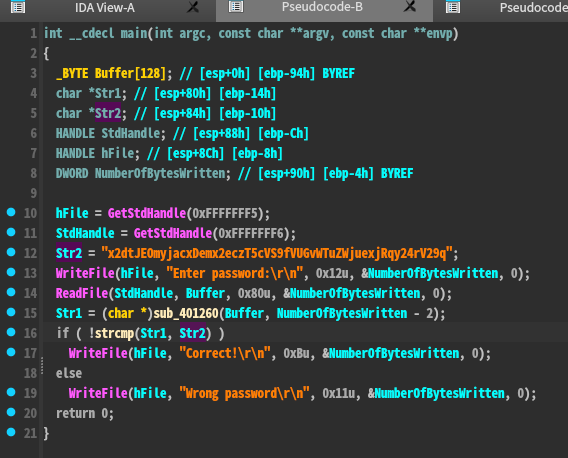
在main中可以观察到密文和加密函数sub_401260
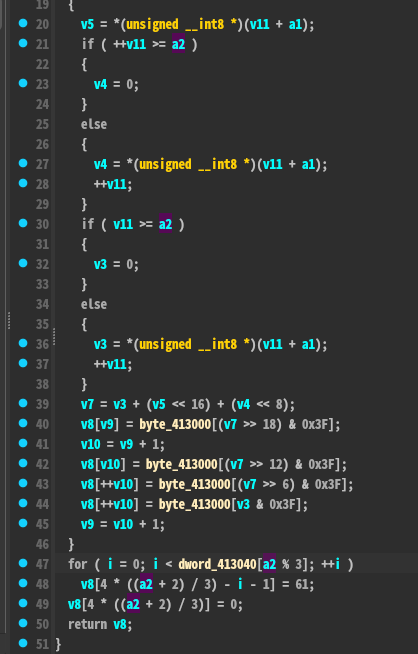
不难看出此处是base64,后面是补码
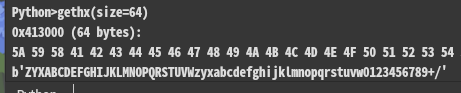
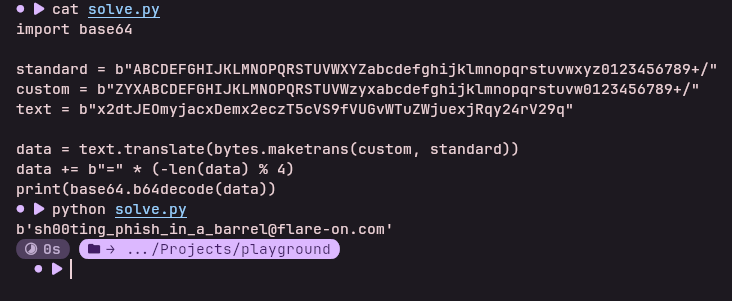
将0x413000处的base64码表dump出来后即可得到flagflag{sh00ting_phish_in_a_barrel@flare-on.com}